01
先确认环境
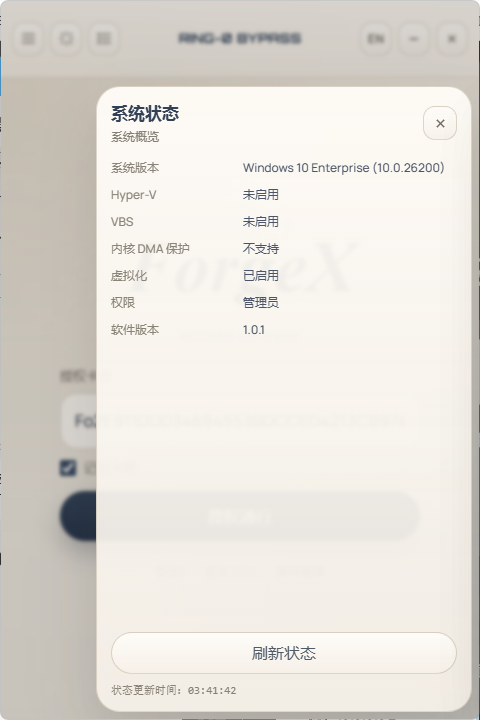
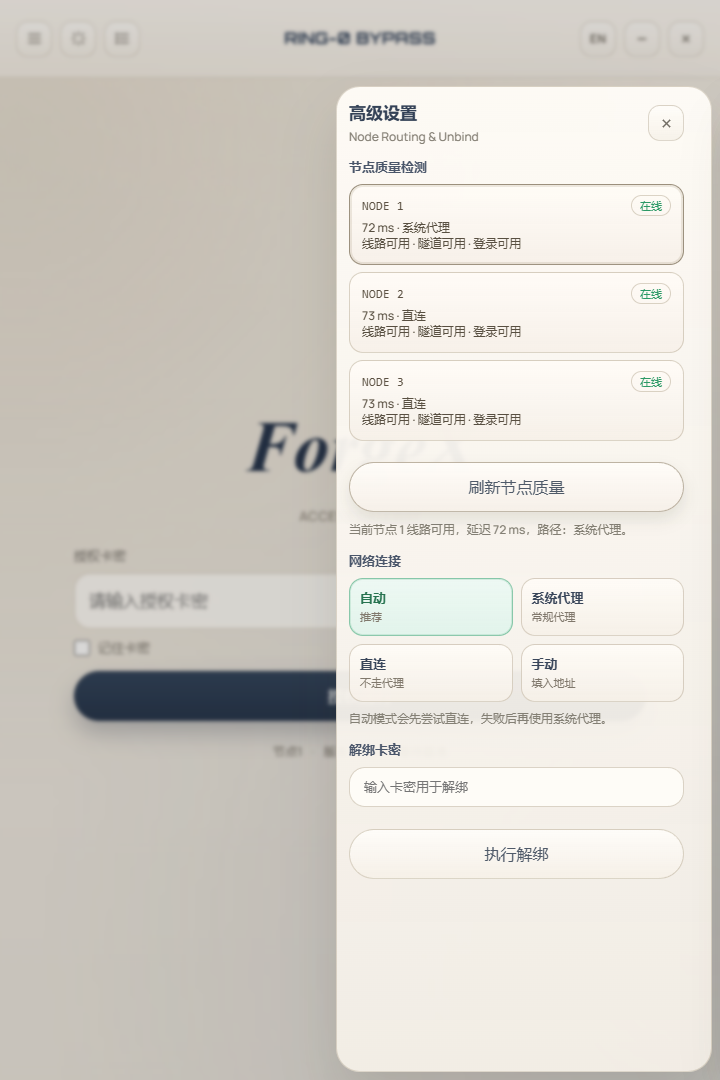
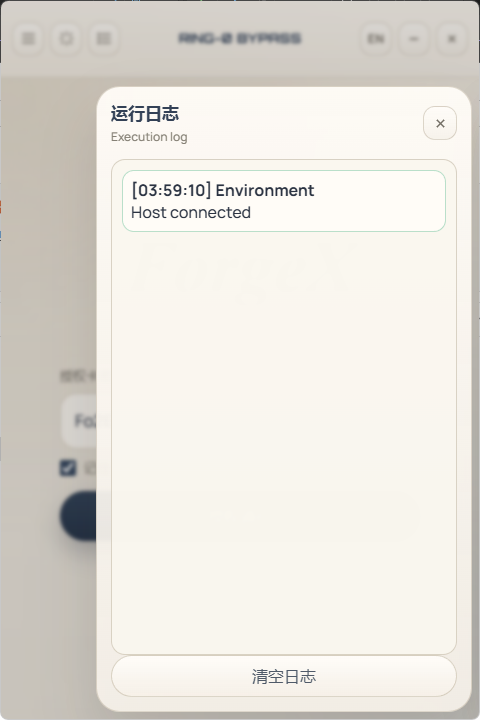
完成授权登录后,先查看系统状态、高级设置和日志系统;确认环境与网络通信都正常,再进入下一步。
MythosX · V2 使用指南
一次部署,后台持续压住。V2 不退出,不让位——驱动驻守内核后台,控制权在你主动关闭之前不会终止。该分支已停止运营,本页仅作历史归档。
VTD-V2 分支已停止运营与技术支持,不再维护、不再发售。本页文档只作历史归档,供已部署的用户查阅。后续路线由 ForgeX Janus 完全上位替代。
Overview
01
完成授权登录后,先查看系统状态、高级设置和日志系统;确认环境与网络通信都正常,再进入下一步。
02
主界面分三段,自上而下依次完成即可,顺序固定,不需要你做额外的判断。
03
部署完成后点击 保持并退出,授权期内持续有效,下次开机无需重新部署。
Core Trait
V1 与 V2 的区别不在入口,在结尾。V1 执行后卸载还原;V2 执行后保持驻留,驱动在内核后台持续守护,会话结束不等于保护结束。
Chapter 01
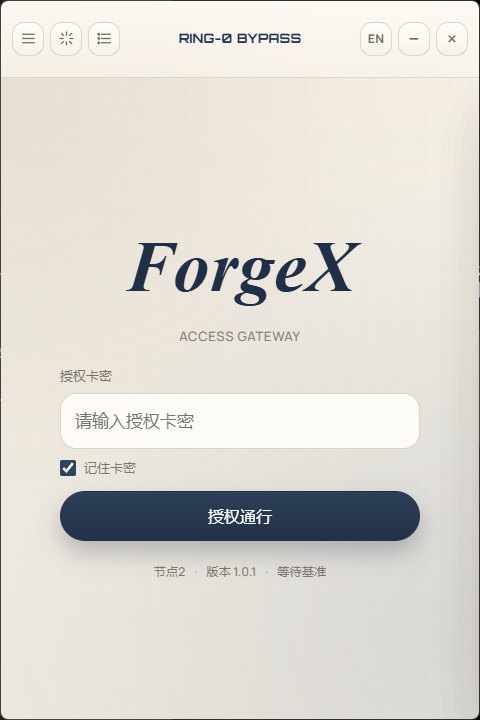
在进入核心控制页之前,先完成身份验证。登录完成后,重点查看左上角三个核心监控入口是否正常。
Step 01
输入卡密并点击 [授权通行] 后,先留意左上角三个入口。
如果授权通信一直等待、节点质量受限或更新检查失败,先按 网络连接排查 处理,不要直接跳到驱动或策略排查。
Chapter 02
成功登录后进入 ForgeX 控制页。V2 将核心功能划分为三大递进板块,请自上而下依次执行。
主界面
主界面分为三个阶段,顺序固定,不建议跳步。
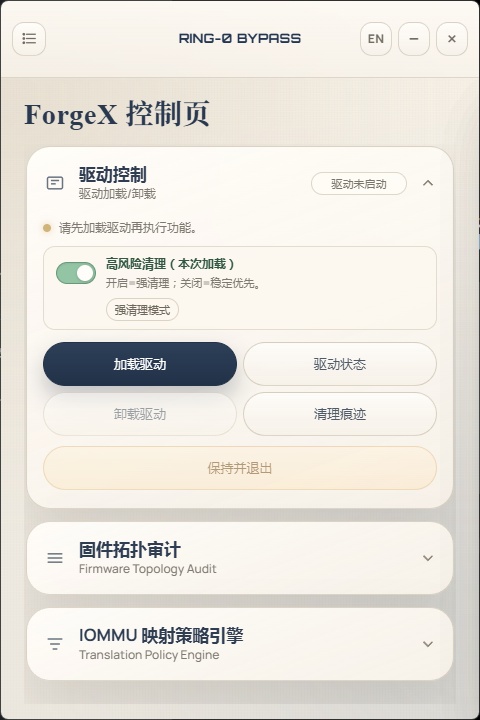
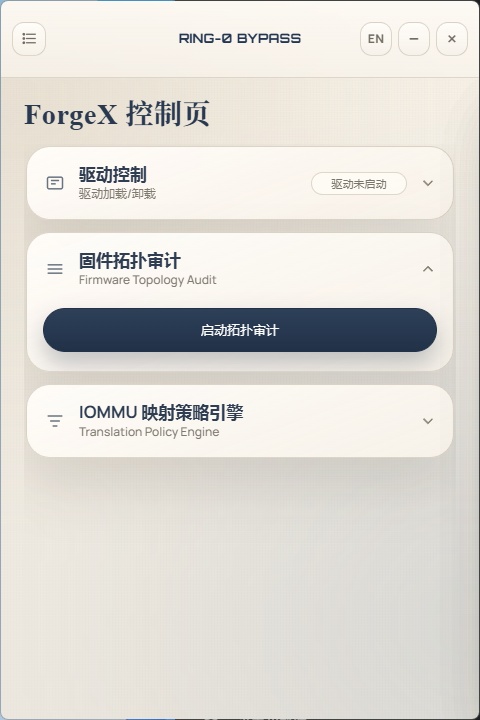
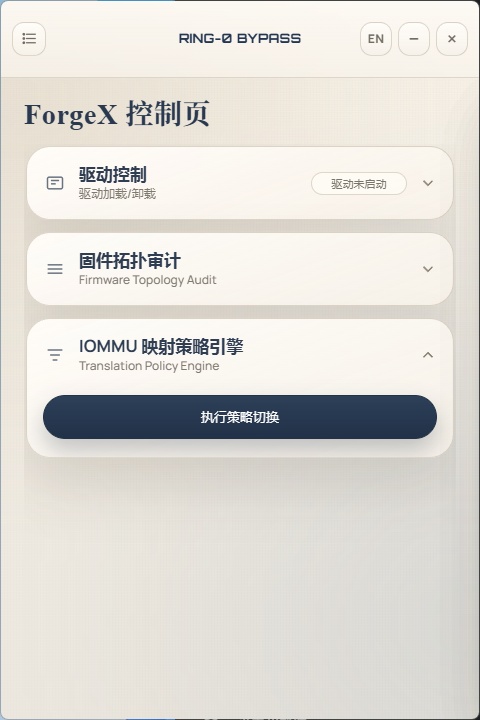
Chapter 03
展开策略引擎后,根据当前环境选择模式。若需要输入设备坐标(BDF),请先按下方说明完成获取。
适用场景:单设备标准直通,适合大多数环境。
操作:在输入框填入目标设备的 BDF,例如 38-0-0,点击开始。
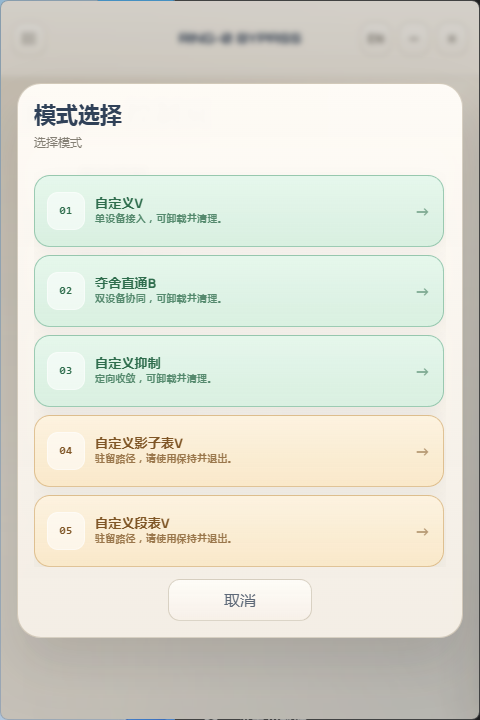
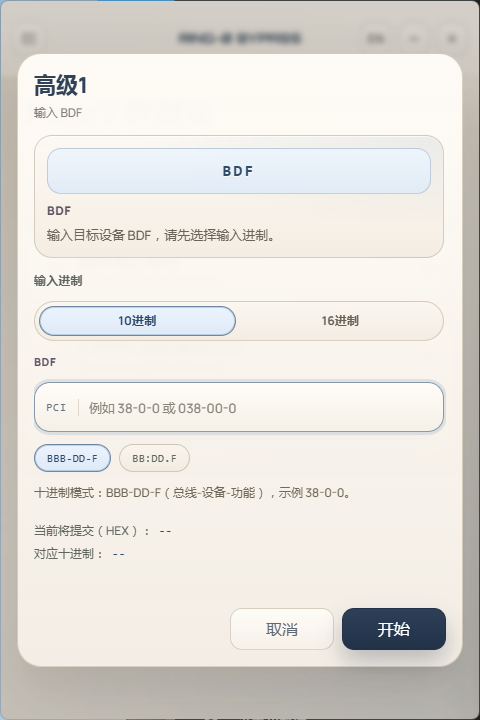
适用场景:高隐匿环境,借助系统原生显卡通道完成接入。
收尾规则:夺舍直通 B 完成后,继续执行 03. 自定义抑制,并填入同一个目标 BDF。
1-0-0,以实际为准。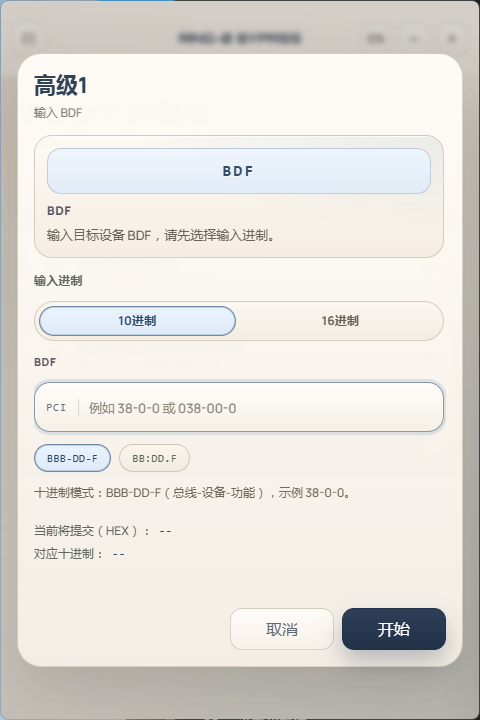
BDF 验证
用系统的 DMA 保护来验:保护开着的时候测速跑不过去,用 VTD 输入 BDF 直通之后能跑了,就说明 BDF 填对了、直通也成功了。
进 BIOS,找到 IOMMU(AMD-Vi) 和 Pre-boot DMA Protection(部分主板叫 Control IOMMU Pre-boot Behavior),两个都打开,保存重启。
进 Windows,打开 Windows 安全中心 → 设备安全性 → 内核隔离详细信息,确认内存访问保护显示「已启用」。也可以直接跑 msinfo32,在系统摘要里找「内核 DMA 保护」那行。
保护开着的情况下,直接用 ForgeX 固件测速,会发现跑不过去——正常,说明保护确实在拦。
打开 VTD 软件,输入你的 BDF,完成直通。再去测速,能过了就是 BDF 填对了;还过不去说明 BDF 有误,回设备管理器重新查一下。
Chapter 04
V2 额外提供两个独立的高级模式(04 与 05),面向更高强度的对抗环境,策略更深,驻守更稳。
执行顺序
V2 中 02. 夺舍直通 B 完成后,需要追加 03. 自定义抑制 作为收尾;04. Mode0 直通 与 05. 定向排除 可按支持给出的场景单独执行。策略执行完毕后,点击主界面 [保持并退出],驱动持续驻留后台,授权期内策略持续生效。
FAQ
以下问题仅适用于 V2 驻留级流程,重点排查驱动加载、策略执行与保持并退出。
先确认程序以管理员身份运行,查看日志系统里的具体失败原因。处理后重启电脑,再重新登录 V2 并加载驱动。驱动没有成功前,不要继续执行拓扑审计或策略。
这表示 V2 检测到已有驻留实例,属于 V2 的常见状态。确认状态正常后继续按页面顺序执行,不需要重复加载多次。
页面默认会给出本次加载策略。常规分析优先保持稳定优先;只有在支持明确要求处理加载痕迹时,再按要求开启强清理。切换后重新加载驱动,不要在策略执行中途反复切换。
确认驱动已经加载成功,策略已经执行完成,再点击保持并退出。如果仍失败,保留日志系统里的提示,不要反复卸载清理后再尝试。
先看日志里显示的是加载阶段、卸载阶段还是保持并退出阶段。V2 以驻留为目标,按当前页面状态和日志处理,不要在不明确阶段时反复清理。
先确认已经完成拓扑审计,再核对 BDF 格式。十进制使用 BBB-DD-F,例如 38-0-0;十六进制使用 BB:DD.F,例如 26:00.0。坐标不确定时回设备管理器重新确认。
这是客户端网络连接问题,不要混到驱动、拓扑或策略排查里。先打开高级设置刷新节点质量;自动模式仍受限时,依次尝试系统代理和手动代理。
Network Guide 网络连接排查 节点质量 · 系统代理 · 手动代理